
Узнайте доступных провайдеров в доме
Чем опасен публичный Wi-Fi

Общественный Wi-Fi — альтернатива мобильному интернету, когда он недоступен или обходится слишком дорого. Однако за удобство иногда приходится платить безопасностью личных данных, потерей доступа к аккаунтам, денег или утечкой рабочей информации.
В статье разобрали, какие угрозы скрывает публичный Wi-Fi, как хакеры охотятся за вашими данными и что делать, чтобы себя обезопасить.
Содержание
Подключение к публичной Wi-Fi-сети: риски и последствия
Подключение к Wi-Fi в ТЦ, кафе или аэропорту кажется безобидным. Но если сеть создана злоумышленниками или слабо защищена, гаджет превращается в лёгкую мишень.
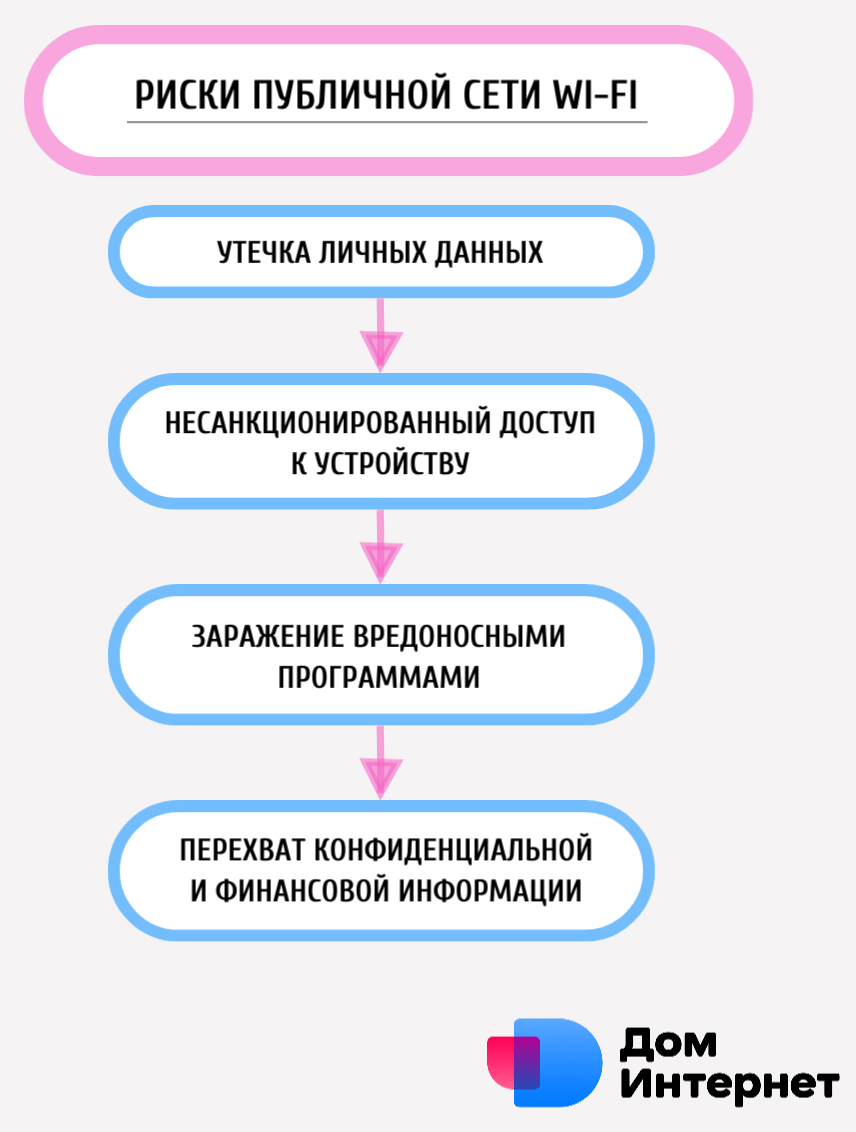
К основным угрозам относятся:
Утечка личных данных
В России операторы связи и владельцы общественных точек доступа обязаны идентифицировать пользователей. Поэтому при подключении требуется авторизация: по номеру телефона, паспортным данным или через Госуслуги.
Однако, принимая условия оферты не читая, абоненты часто соглашаются на:
- получение рекламных рассылок;
- передачу информации третьим лицам.
В этом случае номер телефона может попасть в рекламные агентства или базы маркетологов, и на него начнёт приходить спам.
Также утечка возможна в результате взлома базы данных провайдера или сервиса, где хранится эта информация.


Несанкционированный доступ к устройству
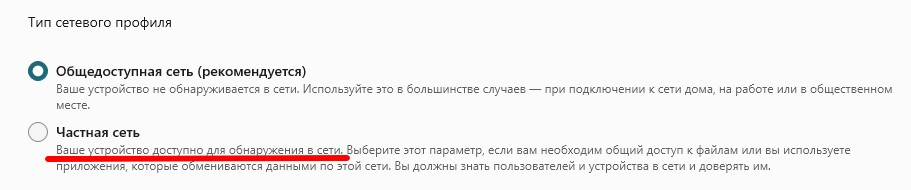
По умолчанию операционные системы при подключении к новому Wi-Fi считают сеть «Общедоступной» и в целях безопасности скрывают устройство от остальных.
Но если ошибочно переключить настройки сети на «Частную», злоумышленники смогут обнаружить гаджет в сети и получить доступ к открытым общим папкам, документам и файлам.
Заражение вредоносными программами
Публичные сети могут использоваться для распространения вредоносного ПО через:
- поддельные страницы авторизации;
- вредоносные ссылки;
- файлы, скачанные во время подключения.
С их помощью мошенники получают дополнительный доступ к устройству.
Перехват конфиденциальной и финансовой информации
Если соединение слабо защищено, посторонние могут перехватить:
- реквизиты банковских карт,
- логины и пароли,
- переписки,
- файлы и документы.
Например, в общественной сети хакер может скопировать незашифрованные cookie-файлы и войти в аккаунт или учётную запись без логина, пароля и даже СМС-подтверждения.
Взломанный профиль могут использовать для мошенничества (например, оформить от вашего имени микрозайм). Кроме того, через него можно получить доступ к связанным сервисам (почте, облачному хранилищу).
Особенно опасна такая ситуация для тех, кто работает удалённо и подключается к корпоративным аккаунтам/программам через сомнительную Wi-Fi-сеть.
В случае перехвата трафика под удар попадёт информация компании и клиентов. Это может привести к серьёзным штрафам и потере репутации для работодателя.
Почему публичный Wi-Fi уязвим для хакерских атак?
Безопасность общественной сети во многом зависит от её настроек. Если они выполнены некорректно, это упрощает перехват данных для мошенников.
Среди основных проблем: отсутствие шифрования, неавторизованный доступ к внутренней сети и слабые пароли. Рассмотрим их подробнее.
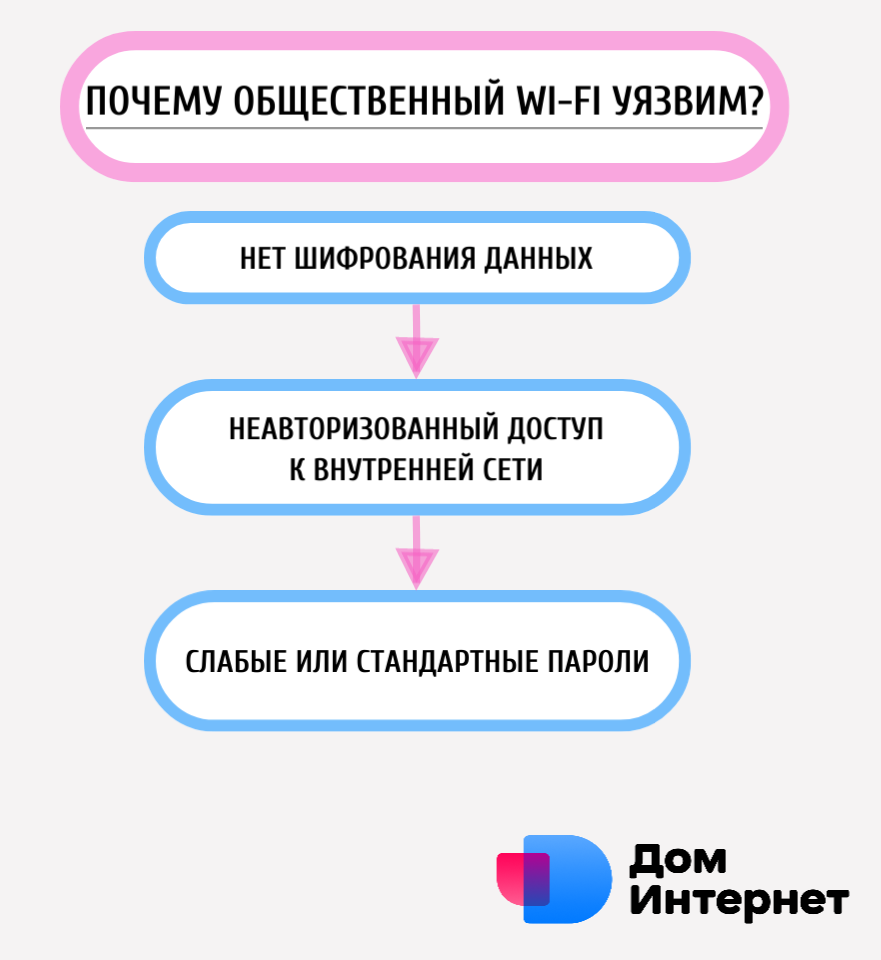
Нет шифрования данных
Если данные передаются без шифрования или с помощью устаревших протоколов защиты (например, WEP), злоумышленнику проще перехватить трафик и вмешаться в соединение.
Так, он может попытаться провести атаку SSL-stripping, то есть помешать браузеру установить защищённое HTTPS-соединение с сайтом и перевести пользователя на HTTP-версию.
Хотя современные браузеры, как правило, защищают от данного вида атак, на старых сайтах, локальных порталах и внутренних корпоративных ресурсах это всё ещё может сработать.
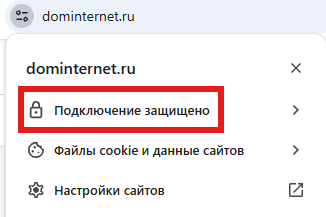
Если атака пройдёт успешно, передаваемые данные, включая логины, пароли и реквизиты банковских карт попадут в руки мошенника.
Неавторизованный доступ к внутренней сети
Если точка доступа не изолирует подключённых пользователей друг от друга, то устройства в одной сети «видят» друг друга.
Это значит, что злоумышленник может получить прямой доступ к другим гаджетам, общим папкам, медиатеке через локальную сеть.
Слабые или стандартные пароли
Например, если роутер работает на заводских логине и пароле (например, admin/admin), злоумышленнику проще получить над ним полный контроль.
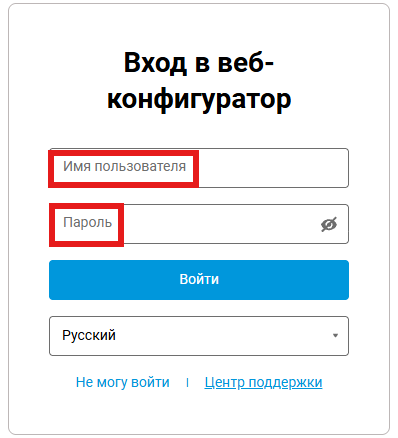
Это позволит перенаправить пользователя на поддельные сайты-двойники или незаметно перехватывать всё, что отправляется в интернет.
Как мошенники крадут данные через общественный Wi-Fi
Ниже три распространённые схемы и реальные примеры их применения.
Фальшивая точка доступа («Злой двойник»)
Злоумышленник создает сеть с названием, похожим на официальное (например, CoffeeShop_Free или Aeroport_WiFi), но с более мощным сигналом.
Гаджет может подключиться к ней автоматически, так как считает сигнал более стабильным. В результате весь трафик проходит через устройство хакера.
В начале 2025 года в аэропорту Шереметьево была зафиксирована мошенническая точка доступа с названием SVO_Free.
Для получения доступа к интернету нужно было авторизоваться через Telegram* и отправить шестизначный код из СМС специальному боту.
После отправки люди мгновенно теряли контроль над своими аккаунтами в мессенджере.
Годом ранее в Австралии задержали мужчину, который создавал поддельные Wi-Fi-сети в аэропортах.
Они имитировали официальные точки доступа и перенаправляли пользователей на фальшивую страницу, где требовалось ввести e-mail или данные для входа в соцсети.
Эти сведения злоумышленник мог использовать для доступа к другой личной информации, включая переписку, фото, видео и реквизиты банковских карт.
*Доступ к мессенджеру Telegram на территории РФ ограничен Роскомнадзором.
Снифферы и анализ трафика (Man-in-the-Middle)
Сниффер (от англ. sniff – нюхать) — это программа для перехвата и анализа сетевых пакетов.
Атакующий запускает её на своем ноутбуке или смартфоне и перехватывает данные между устройством пользователя и роутером: логины и пароли для входа в аккаунты, банковские реквизиты, личные файлы и переписки.
При этом соединение может выглядеть обычным: нужный сайт открывается, а о перехвате информации человек даже не подозревает.
Показательный случай произошёл несколько лет назад в скоростных поездах «Сапсан».
С помощью базового набора снифферов на смартфоне программист за 20 минут получил доступ к незашифрованным данным десятков пассажиров. В его распоряжении оказались тексты электронных писем, история посещённых сайтов и данные форм, которые пассажиры заполняли во время поездки.
Подмена сертификатов и фишинговые атаки
Если информация защищена шифрованием и использует протокол HTTPS, увидеть содержимое пакетов данных при перехвате не получится.
В этом случае хакер может попытаться подменить цифровой сертификат безопасности.
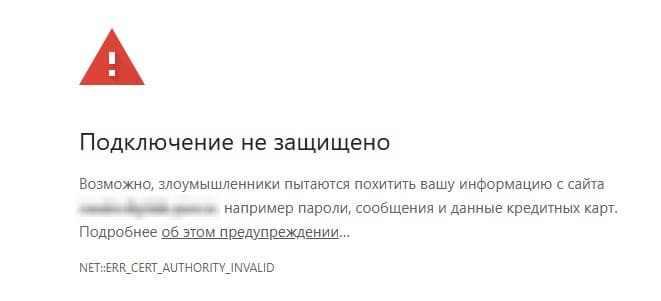
Как это работает: при попытке зайти на сайт пользователь видит предупреждение браузера об ошибке сертификата. Если он проигнорирует его, то попадёт на точную копию сайта, созданную для кражи паролей, логинов и другой личной информации.
Есть и другой способ — фишинговая атака. Она рассчитана на невнимательность абонента.
Как это работает: пользователь получает фальшивое письмо на почту или сообщение в мессенджере от якобы известной компании (банка или сервиса).
Текст содержит ссылку на сайт-двойник, визуально неотличимый от оригинала, где абонент вводит свои данные.
Также фишинговая атака возможна в случае, когда пользователь сам вводит адрес нужного сайта, но попадает на ресурс с похожим доменом (например, вместо messendzher.ru на mesendzher.ru).
В результате мошенники получают логины-пароли и иные данные с поддельного сайта и могут использовать их для доступа к аккаунтам, учётным записям, банковским счетам.
Как безопасно пользоваться публичным Wi-Fi
Чтобы минимизировать риски при подключении, соблюдайте несколько простых правил.
- Проверяйте сеть до подключения.
Уточните у сотрудников кафе, отеля, аэропорта, торгового центра название официальной точки доступа, чтобы по ошибке не подключиться сети, созданной мошенниками.
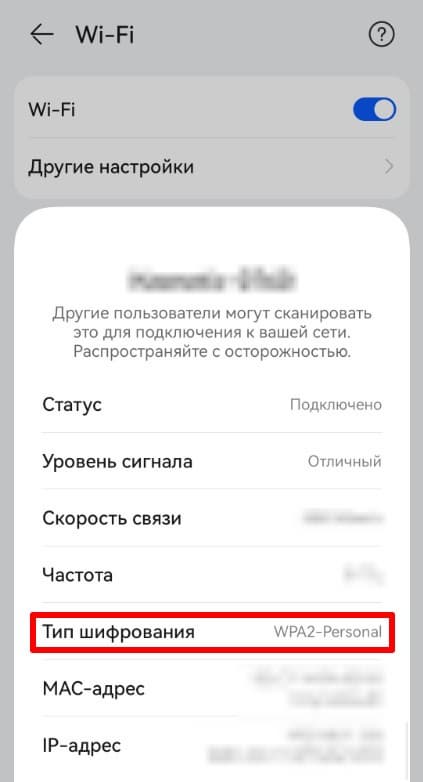
Лучше отдавать предпочтение сетям с шифрованием WPA2 или WPA3.
- Внимательно читайте пользовательское соглашение.
Это позволит вовремя отозвать согласие на рекламные рассылки или спам-звонки.
- Запретите автоподключение.
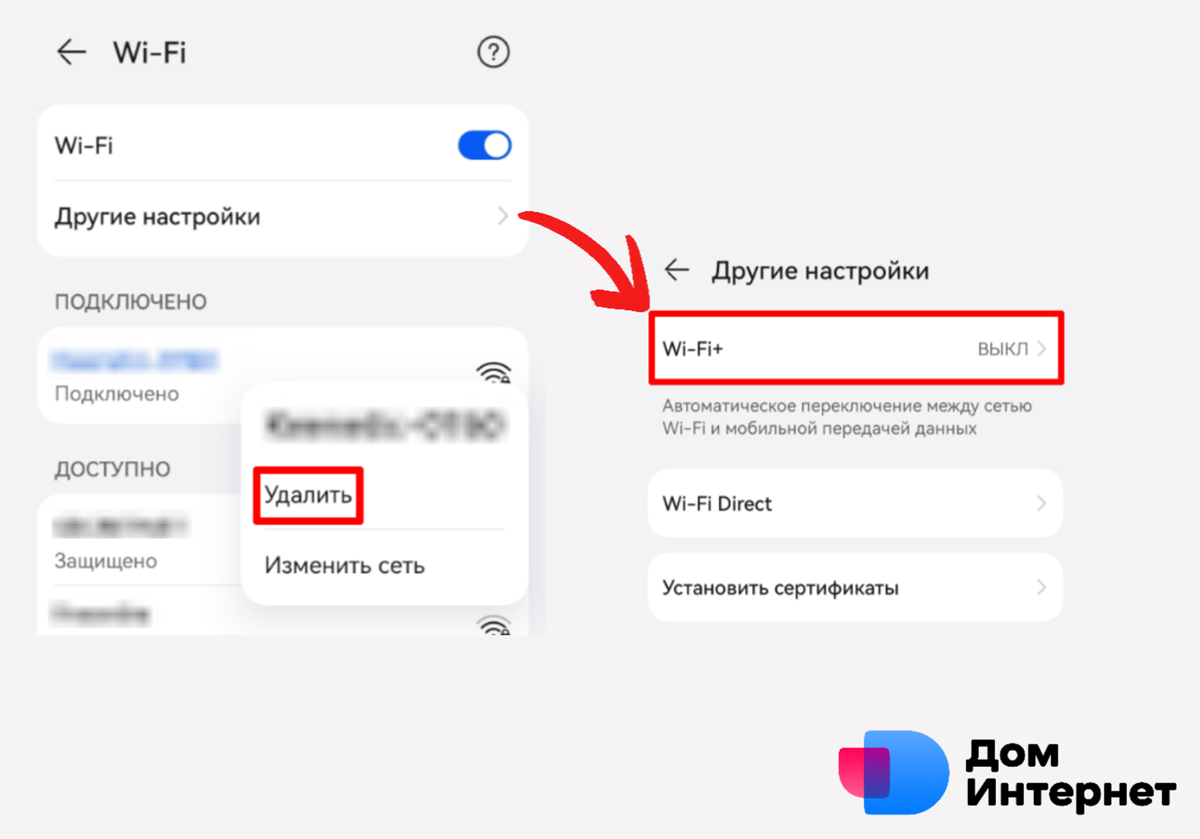
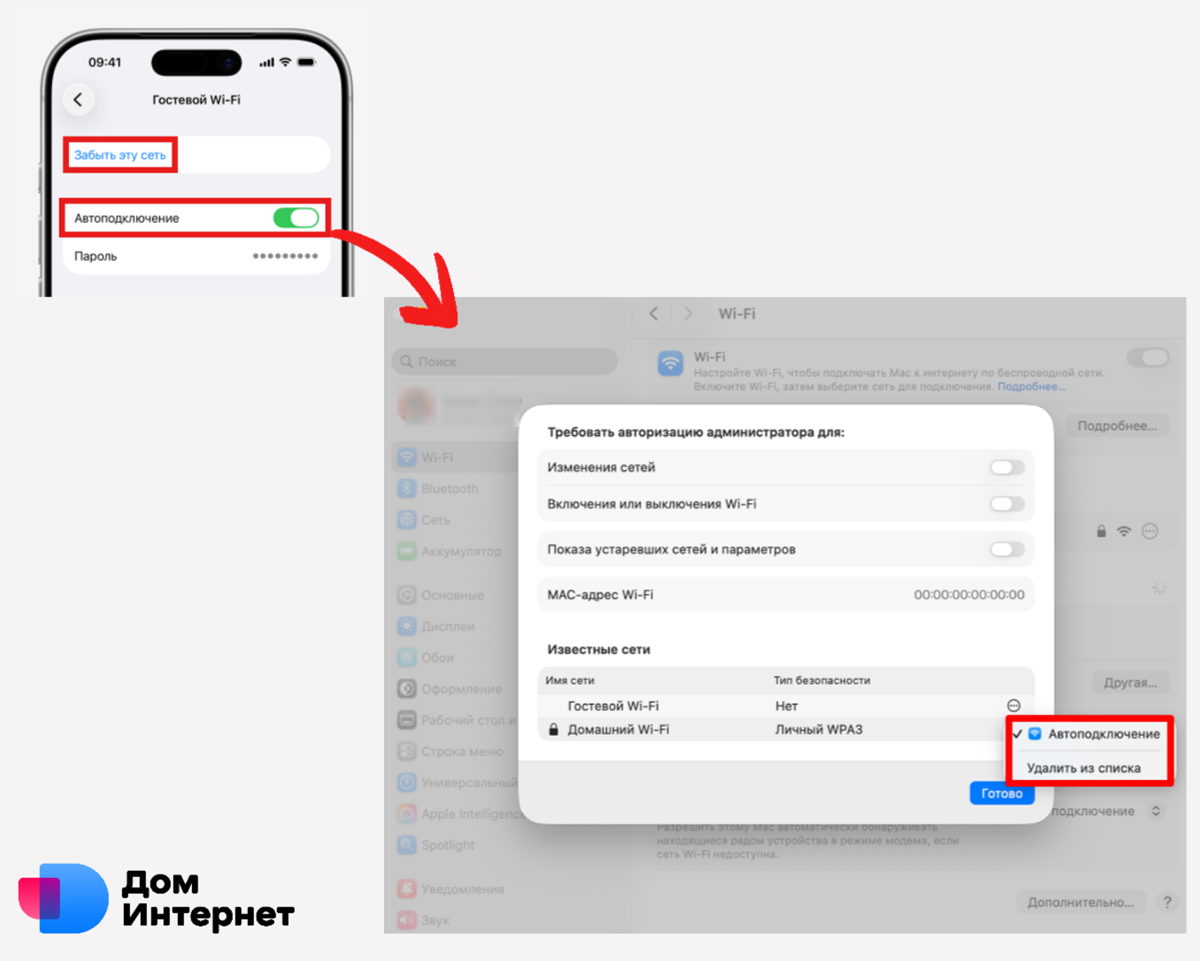
Для этого отключите модуль Wi-Fi (переведите тумблер в положение «Выкл»), отмените автоподключение для конкретной сети или удалите её из списка сохранённых.
На Android
В настройках нажмите значок шестерёнки рядом с нужной сетью.
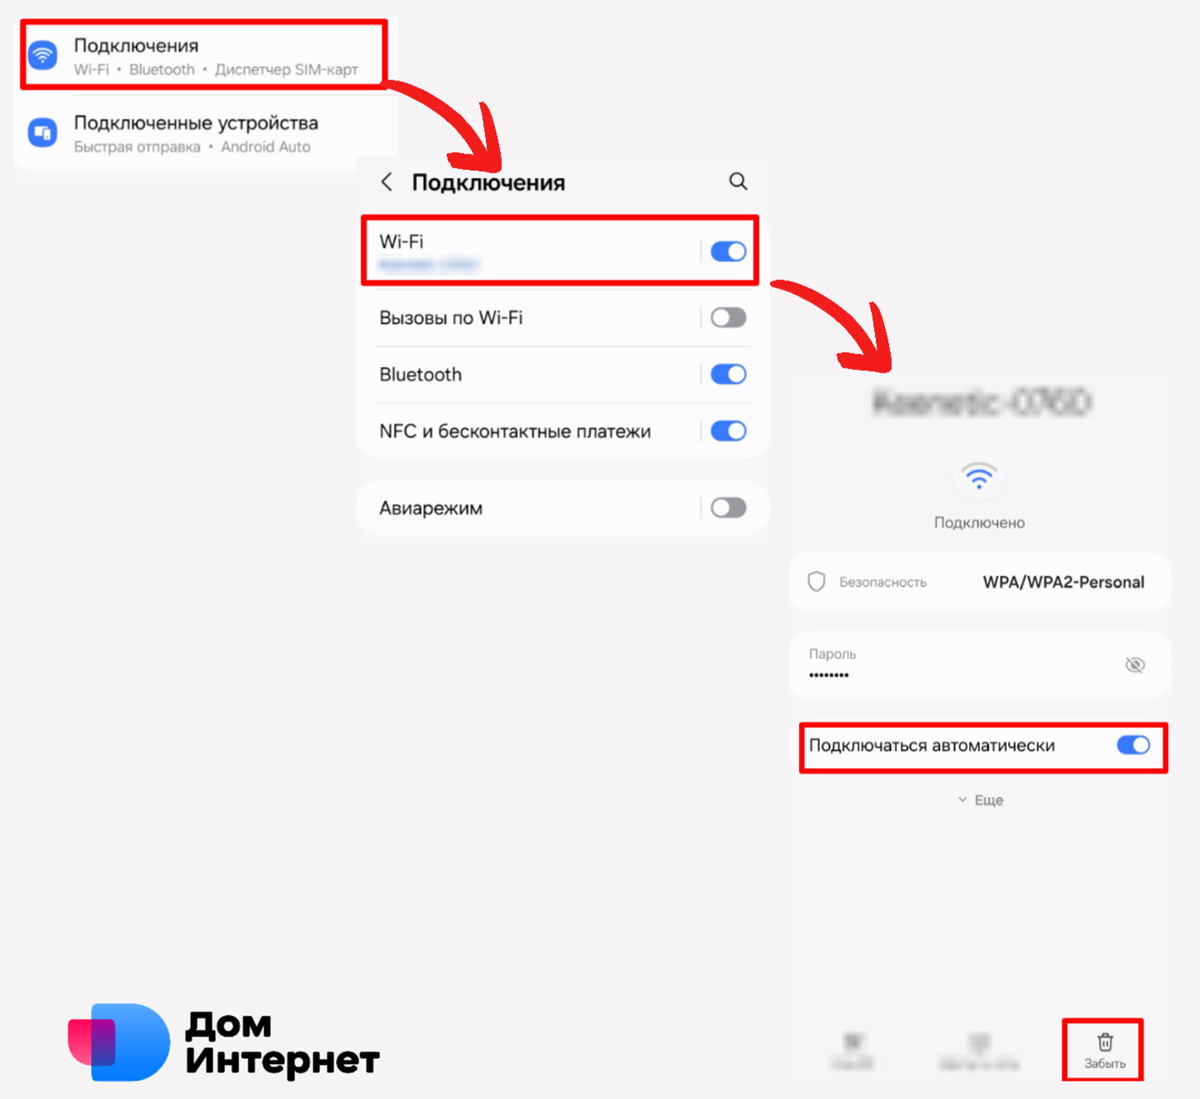
Выберите пункт «Забыть» или отключите функцию «Подключаться автоматически».
На HarmonyOS
В настройках выберите пункт «Удалить», выбрав нужную сеть. Либо отключите функцию Wi-Fi+, которая автоматически включает Wi-Fi, когда рядом есть знакомые сети.
На iPhone, iPad, Apple Vision Pro
Перейдите в раздел Wi-Fi в настройках → «Изменить» (в углу экрана).
Нажмите на значок i рядом с нужной сетью и выберите одно из двух действий: отмените автоподключение или забудьте сеть.
На Mac
Перейдите в меню Apple → «Системные настройки» → Wi-Fi (в боковом меню) → «Дополнительно».
Нажмите кнопку с тремя точками рядом с нужной сетью и отмените автоподключение или забудьте сеть с помощью опции «Удалить из списка».
На Windows
Перейдите в раздел «Сеть и интернет» (в параметрах) → Wi-Fi → «Управление известными сетями».
Выберите нужную и снимите с неё галочку автоподключения или нажмите «Забыть».
- Ничего не покупайте и откажитесь от авторизации в аккаунтах.
По возможности не заходите в онлайн-банки, не оплачивайте покупки и не вводите пароли от важных аккаунтов (почта, Госуслуги, соцсети) через открытую сеть.
Для срочных задач безопаснее использовать мобильный интернет.
- Включите двухфакторную аутентификацию в онлайн-аккаунтах.
Это поможет их защитить, даже если у хакера есть пароли. При авторизации потребуется ввести дополнительный код или подтвердить вход в аккаунт другим способом.
- Используйте дополнительные средства защиты.
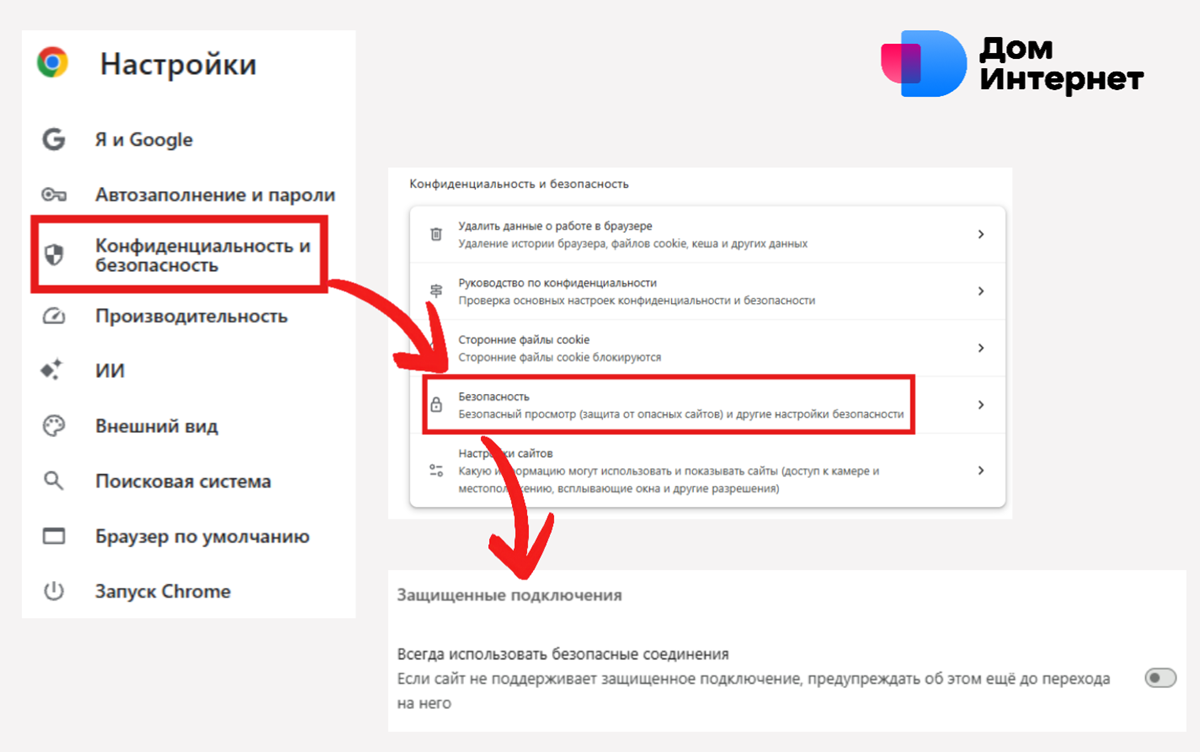
Например, в браузере можно включить режим, который автоматически использует HTTPS. При условии, что сайт поддерживает защищённое соединение.
В браузере Chrome это можно сделать так: нажмите 3 точки в левом верхнем углу и перейдите в раздел «Настройки» → «Конфиденциальность и безопасность» → «Безопасность».
Найдите раздел «Защищённые подключения» и активируйте пункт про использование безопасных соединений.
Для дополнительной защиты трафика можно использовать VPN. Виртуальная частная сеть поможет скрыть реальный IP-адрес и зашифрует соединение между устройством и VPN-сервером.
Даже если мошеннику удастся перехватить данные, прочитать их не получится.
Важно: выбирайте виртуальные частные сети только от известных вендоров или корпоративные VPN, которым можно доверять.
- Не устанавливайте дополнительные программы, приложения, расширения браузера.
Для обычного подключения к Wi-Fi это не нужно. Если вам неожиданно предлагают что-то скачать, установить или обновить — будьте осторожны. Под таким предлогом злоумышленники могут попытаться получить доступ к настройкам или данным устройства.
- Регулярно обновляйте ПО.
Своевременные обновления операционной системы, браузера, приложений, а также антивируса позволят закрыть уязвимости, которыми могут воспользоваться мошенники.
Даже соблюдение всех рекомендаций не сможет гарантировать абсолютную безопасность при подключении к публичному Wi-Fi.
Для регулярного выхода в интернет и работы с важными данными удобнее использовать собственную домашнюю сеть, настройки которой вы сможете контролировать самостоятельно.


Проверить, какие провайдеры работают в вашем доме, можно с помощью сервиса ДомИнтернет. Введите свой адрес в строке ниже, чтобы посмотреть все доступные тарифы.
Введите адрес и получите список доступных провайдеров и тарифов
Вам будет интересно


Как подключить недорогой домашний интернет?
На сайте ДомИнтернет легко найти и подключить тариф от надёжного провайдера по цене от 300 до 6000 руб/мес.

Укажите свой адрес
Введите адрес, по которому вы бы хотели подключить домашний интернет

Выберите тариф
Сравните тарифные планы доступных провайдеров домашнего интернета

Оформите заявку
Оставьте заявку на подключение и ожидайте звонка оператора